Informatique quantique : les laboratoires d’IBM, les risques et l’avenir de la cybersécurité
Découvrez les recherches quantiques d'IBM, les risques pour la cybersécurité, les enjeux de gouvernance et les recommandations du NIST en 2026.
Souhaitez-vous écouter cet article ?
Lecture uniquement sur demande. La qualité des voix dépend du navigateur.
Informatique quantique : Derrière la façade courbe d’un centre de recherche historique d’IBM, des scientifiques travaillent sur une technologie susceptible de transformer notre rapport au calcul, à la science et à la sécurité numérique. L’informatique quantique ouvre des perspectives considérables pour la recherche, mais elle soulève aussi une question fondamentale : que deviendront nos données confidentielles, nos communications et nos infrastructures lorsque certains mécanismes cryptographiques ne pourront plus garantir leur sécurité ? En novembre 2026, cette interrogation n’est plus seulement théorique. Les gouvernements, les organismes de normalisation et les entreprises préparent déjà leur transition.
- Un bâtiment historique au cœur de la révolution quantique
- Qu’est-ce qu’un ordinateur quantique, réellement ?
- IBM Quantum : quelles avancées en 2026 et quelles ambitions pour 2029 ?
- Pourquoi l’informatique quantique pourrait-elle bouleverser la cybersécurité ?
- Collecter aujourd’hui, déchiffrer demain : le risque est déjà présent
- Banques, cryptomonnaies, administrations : que pourrait-il se passer ?
- Le danger d’une technologie insuffisamment gouvernée
- En mai 2026, l’OCDE établit des principes de gouvernance quantique
- Le NIST : préparer dès aujourd’hui la cryptographie post-quantique
- L’Europe et la Belgique organisent leur transition
- À quoi faut-il réellement s’attendre dans les prochaines années ?
- Quelles actions concrètes pour les entreprises, les développeurs et les particuliers ?
- Conclusion : le véritable enjeu n’est pas uniquement la puissance des machines
- Sources et références
Un bâtiment historique au cœur de la révolution quantique
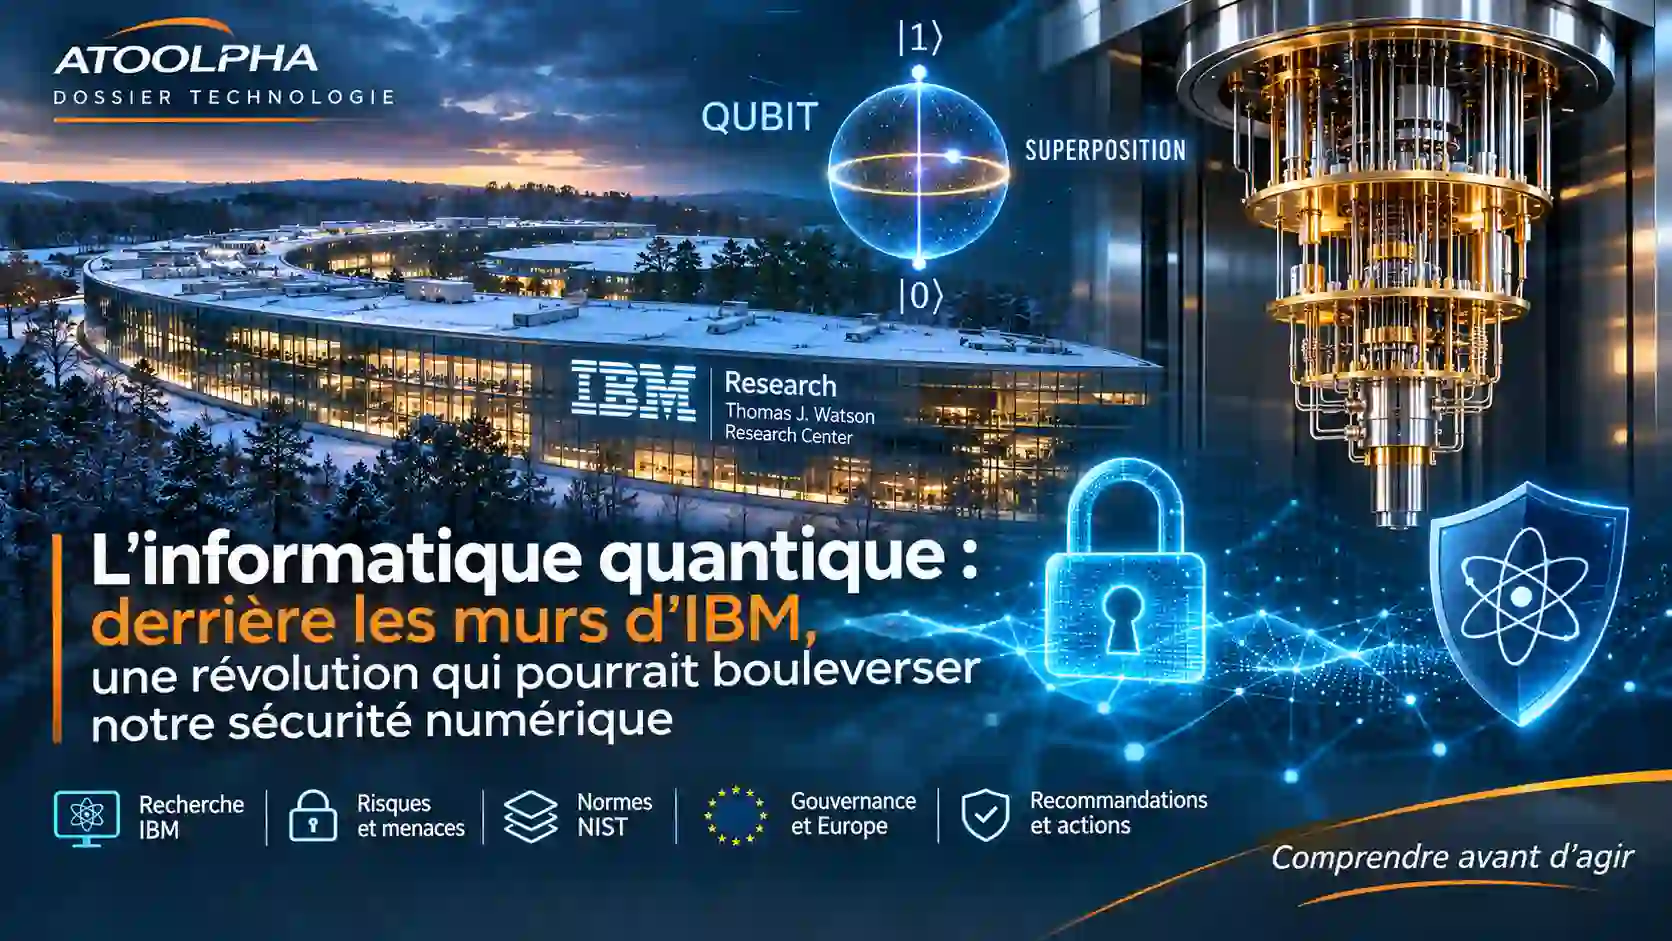
À Yorktown Heights, au nord de New York, un vaste bâtiment aux lignes courbes se déploie dans un paysage de forêts et de collines.
Il ne ressemble ni aux immeubles de bureaux traditionnels, ni aux centres de données modernes. Son architecture horizontale, sa longue façade vitrée et son implantation dans le paysage lui donnent une présence singulière.
Il s’agit du Thomas J. Watson Research Center, siège mondial de la recherche d’IBM.
Le bâtiment a été conçu par l’architecte Eero Saarinen et achevé en 1961, à une époque où les ordinateurs occupaient encore des salles entières et où l’informatique personnelle n’existait pas.
L’architecture elle-même traduisait une ambition scientifique. Saarinen avait organisé les espaces afin de favoriser les rencontres et les échanges entre chercheurs. Les circulations périphériques et les grandes baies vitrées ouvraient les perspectives sur le paysage environnant.
Plus de soixante ans après son inauguration, ce centre continue d’accueillir des travaux avancés en informatique, en intelligence artificielle, en semi-conducteurs et en physique quantique.
Le documentaire Le futur en face – L’informatique quantique, présenté par la mathématicienne Hannah Fry et diffusé par ARTE, nous plonge dans cet univers scientifique.
L’extérieur du centre peut paraître mystérieux. Pourtant, il ne s’agit pas d’une installation secrète découverte récemment. C’est un établissement de recherche industriel historique, dont une partie des activités et des résultats sont rendus publics.
Ce qui s’y développe n’en demeure pas moins remarquable.
Des recherches historiques aux processeurs quantiques
IBM a participé à de nombreuses étapes de l’évolution informatique, depuis les premiers systèmes de calcul électronique jusqu’aux architectures modernes.
Aujourd’hui, une partie de ses recherches consiste à développer des ordinateurs capables d’exploiter certaines propriétés fondamentales de la mécanique quantique.
À Yorktown Heights, le Think Lab accueille notamment des systèmes quantiques et d’autres technologies expérimentales.
Il convient toutefois de distinguer ce centre historique des installations IBM de Poughkeepsie, également situées dans l’État de New York. IBM développe notamment dans ce second site son programme de superordinateur quantique tolérant aux fautes, baptisé Starling.
L’écosystème quantique d’IBM ne se limite donc pas à un seul bâtiment : il rassemble des centres de recherche, des infrastructures de calcul, des laboratoires d’ingénierie et des collaborations internationales.
Qu’est-ce qu’un ordinateur quantique, réellement ?
Pour comprendre les enjeux, il faut commencer par une distinction essentielle.
Un ordinateur quantique n’est pas simplement un ordinateur classique doté d’un processeur beaucoup plus rapide.
Son principe de fonctionnement est différent.
Du bit classique au qubit
Dans un ordinateur traditionnel, l’information est représentée sous forme de bits, qui prennent la valeur 0 ou 1.
Les processeurs manipulent ces bits à travers des opérations logiques pour exécuter des programmes, enregistrer des données et effectuer des calculs.
Un ordinateur quantique utilise des qubits, des systèmes physiques dont l’état est décrit par les règles de la mécanique quantique.
Grâce à la superposition, un qubit peut se trouver dans un état qui combine les possibilités associées à 0 et à 1.
L’intrication permet quant à elle d’établir des corrélations quantiques entre plusieurs qubits.
Enfin, les phénomènes d’interférence permettent à certains algorithmes de renforcer les probabilités des résultats recherchés et d’atténuer celles d’autres résultats.
Il serait cependant inexact d’affirmer qu’un ordinateur quantique essaie automatiquement toutes les solutions possibles en même temps et livre immédiatement la bonne réponse.
L’intérêt des calculs quantiques dépend précisément des algorithmes conçus pour exploiter ces propriétés.
Pourquoi les machines quantiques sont-elles aussi complexes ?
Les processeurs quantiques sont particulièrement sensibles aux perturbations extérieures.
Les fluctuations thermiques, les imperfections des composants et les interactions avec l’environnement peuvent introduire des erreurs dans les calculs.
Les ordinateurs quantiques supraconducteurs d’IBM utilisent donc des équipements cryogéniques imposants, capables de maintenir certaines parties du système à des températures extrêmement proches du zéro absolu.
En août 2026, IBM a annoncé avoir connecté et refroidi deux modules cryogéniques dans un environnement commun, à moins de 15 millikelvins.
Cette avancée concerne l’infrastructure nécessaire pour connecter un grand nombre de composants quantiques.
Elle ne signifie pas, à elle seule, qu’un ordinateur capable de casser les systèmes cryptographiques modernes soit devenu opérationnel.
Qubits physiques et qubits logiques : une distinction fondamentale
Un qubit physique correspond à un élément matériel du processeur quantique.
Un qubit logique est une unité d’information quantique protégée par des mécanismes de correction d’erreurs, généralement au moyen de plusieurs qubits physiques.
Cette distinction est cruciale.
Une machine possédant un grand nombre de qubits physiques n’est pas nécessairement capable d’exécuter de longs calculs fiables.
La qualité des opérations, la correction d’erreurs et la capacité à maintenir les informations quantiques suffisamment longtemps sont tout aussi importantes que le nombre de qubits annoncé.
C’est pourquoi les progrès industriels doivent être évalués sur leurs performances vérifiables, et non uniquement sur la taille affichée des processeurs.
IBM Quantum : quelles avancées en 2026 et quelles ambitions pour 2029 ?
La recherche quantique évolue rapidement, mais ses progrès ne suivent pas une simple progression linéaire.
IBM développe notamment ses processeurs Heron et Nighthawk, ainsi que des architectures modulaires destinées à faire fonctionner ensemble plusieurs éléments quantiques.
Le 7 octobre 2026, IBM a annoncé son passage à la troisième phase de l’initiative de validation quantique de la DARPA, l’agence américaine chargée de la recherche avancée pour la défense.
Cette phase implique une évaluation approfondie de la crédibilité technique et industrielle de différentes approches.
Il ne s’agit pas d’une certification attestant qu’IBM dispose déjà d’un ordinateur quantique universel et tolérant aux fautes.
Le projet Starling
IBM prévoit de proposer en 2029 un système nommé IBM Quantum Starling, conçu pour fonctionner avec 200 qubits logiques et exécuter jusqu’à 100 millions d’opérations quantiques élémentaires.
L’objectif est de disposer d’une machine corrigée des erreurs suffisamment robuste pour explorer des calculs complexes, au-delà des possibilités actuelles.
Pour l’après-2033, IBM évoque également le projet Blue Jay, avec des ambitions encore plus importantes.
Ces dates constituent des objectifs industriels, pas la preuve que les capacités annoncées sont déjà atteintes.
Il serait également incorrect d’en déduire que Starling pourra automatiquement briser RSA-2048, les communications bancaires ou les cryptomonnaies.
La capacité à exécuter un calcul quantique utile ne doit pas être confondue avec la capacité à mener une attaque cryptographique de grande ampleur.
Une nouvelle coopération en novembre 2026
Le 5 novembre 2026, IBM, le laboratoire national d’Oak Ridge et AMD ont annoncé une plateforme combinant calcul classique haute performance et processeurs quantiques Nighthawk r2.
L’objectif est notamment de progresser dans la correction des erreurs quantiques.
Cette coopération illustre une tendance majeure : les futurs systèmes quantiques devraient travailler avec des infrastructures informatiques classiques, plutôt que les remplacer entièrement.
La révolution quantique pourrait ainsi prendre la forme de systèmes hybrides associant processeurs traditionnels, accélérateurs spécialisés et composants quantiques.
Pourquoi l’informatique quantique pourrait-elle bouleverser la cybersécurité ?
Une grande partie de la confiance numérique repose sur la cryptographie.
Lorsqu’une personne consulte sa banque, transmet un document confidentiel ou installe une mise à jour logicielle, différents mécanismes cryptographiques assurent des fonctions essentielles.
Certains protègent la confidentialité des communications.
D’autres permettent de vérifier l’identité d’un serveur, d’authentifier un logiciel ou de garantir qu’un document n’a pas été modifié.
L’arrivée d’un ordinateur quantique suffisamment puissant pourrait compromettre une partie de ces mécanismes.
L’algorithme de Shor : la principale menace
En 1994, le mathématicien Peter Shor a présenté un algorithme quantique permettant de résoudre efficacement certains problèmes mathématiques difficiles pour les ordinateurs classiques.
Ces problèmes constituent les fondements de plusieurs familles de cryptographie asymétrique.
Les systèmes RSA et les mécanismes fondés sur les courbes elliptiques sont particulièrement concernés.
Un ordinateur quantique cryptographiquement pertinent pourrait compromettre les propriétés de sécurité offertes par ces algorithmes.
Cela pourrait concerner :
- Les échanges de clés utilisés pour certaines communications chiffrées.
- Les signatures numériques de documents et de logiciels.
- Certains mécanismes d’authentification.
- Les signatures utilisées par des systèmes financiers et des cryptomonnaies.
- Certaines infrastructures de certificats numériques.
Ce scénario n’implique toutefois pas que tous les mécanismes cryptographiques deviendraient inutilisables.
AES et les fonctions de hachage ne sont pas menacés de la même manière
La cryptographie symétrique, utilisée notamment avec AES, présente une situation différente.
L’algorithme quantique de Grover peut théoriquement accélérer certaines recherches exhaustives de clés. Toutefois, les contraintes pratiques sont importantes et les paramètres de sécurité peuvent être adaptés.
Des configurations correctement dimensionnées, comme AES-256, restent des options pertinentes dans une stratégie de protection à long terme.
Les fonctions de hachage cryptographique disposent également de propriétés différentes de celles de RSA ou des signatures sur courbes elliptiques.
Il est donc essentiel d’éviter les affirmations généralisatrices selon lesquelles l’informatique quantique pourrait instantanément casser tous les mots de passe et tous les systèmes de chiffrement.
Collecter aujourd’hui, déchiffrer demain : le risque est déjà présent
Une menace particulièrement importante porte le nom de Harvest Now, Decrypt Later, ou HNDL.
Elle consiste à collecter des informations chiffrées aujourd’hui dans l’espoir de pouvoir les déchiffrer ultérieurement, lorsque la technologie quantique aura suffisamment progressé.
Le scénario comporte trois étapes.
D’abord, un acteur malveillant intercepte et conserve certaines communications chiffrées.
Ensuite, ces données restent stockées pendant plusieurs années, sans pouvoir nécessairement être exploitées.
Enfin, si un ordinateur quantique capable de compromettre les mécanismes cryptographiques utilisés devient disponible, une partie de ces informations pourrait devenir accessible.
Le danger dépend donc autant de la durée de confidentialité nécessaire que de la date d’apparition des futurs ordinateurs quantiques.
Une communication sans valeur après quelques jours n’expose pas au même niveau de risque qu’un secret industriel, un dossier médical ou une information diplomatique dont la confidentialité doit être préservée pendant plusieurs décennies.
Le 7 octobre 2026, Europol a publié une analyse spécifique sur cette menace, réalisée avec l’Université Carlos III de Madrid.
Le rapport étudie les conditions techniques de telles attaques, les motivations possibles d’acteurs criminels et les catégories d’informations susceptibles d’être recherchées.
Ce document ne prouve pas que tous les échanges chiffrés sont actuellement collectés ni qu’ils pourront tous être déchiffrés.
Il confirme en revanche que le scénario est pris au sérieux par les autorités européennes.
Banques, cryptomonnaies, administrations : que pourrait-il se passer ?
Le secteur bancaire
Les établissements financiers utilisent la cryptographie pour authentifier les communications, protéger les transactions, sécuriser les infrastructures et garantir l’intégrité des échanges.
Si certains mécanismes cryptographiques devenaient vulnérables avant leur remplacement, les conséquences pourraient être importantes.
Des attaques pourraient notamment viser des communications, des signatures ou des infrastructures de confiance insuffisamment modernisées.
Cela ne signifie pas qu’un ordinateur quantique permettra automatiquement de vider les comptes bancaires.
Une opération bancaire dépend de multiples contrôles, de systèmes applicatifs et de mécanismes de sécurité qui ne se résument pas à un algorithme cryptographique.
Le risque porte sur la fragilisation de certaines fondations techniques, avec des effets possibles sur l’ensemble des systèmes qui en dépendent.
Bitcoin et les cryptomonnaies
Les cryptomonnaies reposent elles aussi sur des fonctions cryptographiques.
Dans Bitcoin, certains mécanismes de signature utilisent la cryptographie sur courbes elliptiques.
Un ordinateur quantique suffisamment avancé pourrait théoriquement compromettre la sécurité de certaines clés publiques exposées, selon les conditions d’utilisation et les configurations concernées.
Les risques varient notamment en fonction des types d’adresses, de l’exposition des clés publiques et des mécanismes de signature employés.
Le 7 octobre 2026, Europol a également publié un rapport consacré aux conséquences potentielles de l’informatique quantique pour les cryptomonnaies.
Cette étude distingue les vulnérabilités crédibles des idées reçues.
La conclusion à retenir est que les systèmes de cryptomonnaies doivent anticiper une évolution de leur cryptographie, mais qu’il serait injustifié d’annoncer l’effondrement automatique de toutes les blockchains.
Administrations et infrastructures critiques
Les infrastructures essentielles utilisent de nombreux systèmes cryptographiques.
Cela concerne notamment les télécommunications, la santé, les services publics, l’énergie, les transports et certaines infrastructures industrielles.
Les difficultés de transition peuvent être amplifiées par la durée de vie du matériel.
Un équipement industriel ou un système de télécommunications peut rester en service pendant de nombreuses années.
Certains appareils disposent de capacités limitées de mise à jour, voire de composants cryptographiques difficiles à remplacer.
La transition post-quantique doit donc tenir compte des contraintes réelles des infrastructures.
Le danger d’une technologie insuffisamment gouvernée
L’informatique quantique pose une question qui dépasse la seule cybersécurité.
Qui disposera des capacités les plus avancées, qui en définira les conditions d’utilisation et qui pourra en vérifier les conséquences ?
Cette interrogation ne suppose pas que la technologie soit dangereuse par nature.
Comme d’autres avancées majeures, elle peut servir des objectifs scientifiques, industriels, économiques ou militaires.
Tout dépend des capacités effectivement disponibles et des conditions dans lesquelles elles sont déployées.
La concentration des capacités technologiques
Le développement d’ordinateurs quantiques avancés nécessite des compétences hautement spécialisées, des infrastructures complexes et des investissements importants.
Ces contraintes pourraient favoriser la concentration des équipements les plus puissants entre un nombre limité d’entreprises, de laboratoires et d’États.
Une telle concentration soulève plusieurs questions.
Les autres organisations pourront-elles accéder à ces capacités dans des conditions transparentes ?
Pourront-elles vérifier les résultats annoncés ?
Les standards techniques resteront-ils suffisamment ouverts et interopérables ?
Et les pays disposant de moyens plus limités pourront-ils participer à la recherche et bénéficier de ses applications ?
Ces interrogations rejoignent les préoccupations de l’UNESCO concernant la fracture quantique entre les pays et les institutions.
Un enjeu stratégique et militaire
La technologie quantique présente un caractère potentiellement dual : certaines applications peuvent servir à la fois des usages civils et des objectifs de défense.
La cryptanalyse constitue un exemple évident, mais les domaines concernés comprennent également certaines technologies de détection, de communication et de simulation.
Une capacité quantique avancée pourrait devenir un avantage stratégique si elle permettait de compromettre des protections que d’autres acteurs utilisent encore.
Il faut cependant distinguer les capacités de calcul théoriques, les recherches expérimentales et les systèmes réellement opérationnels.
La compétition entre États ne prouve pas que des outils capables de déchiffrer massivement les communications modernes existent déjà.
Le risque d’une course technologique sans contrôle
Une compétition industrielle peut stimuler la recherche.
Elle peut aussi encourager la communication excessive, la confidentialité des résultats ou l’annonce de capacités dont la démonstration indépendante reste limitée.
Pour cette raison, la gouvernance ne devrait pas dépendre uniquement des déclarations des fabricants.
Des protocoles d’évaluation transparents, des standards ouverts, des audits indépendants et la coopération scientifique internationale constituent autant de mécanismes permettant d’améliorer la confiance.
La question n’est pas nécessairement de ralentir la recherche, mais de faire en sorte que ses progrès puissent être évalués et que leurs risques soient anticipés.
En mai 2026, l’OCDE établit des principes de gouvernance quantique
Le 28 mai 2026, le Conseil de l’Organisation de coopération et de développement économiques (OCDE) a adopté une Recommandation sur les technologies quantiques.
Il s’agit d’une étape importante, car la gouvernance de cette technologie commence à prendre une forme institutionnelle.
La recommandation vise notamment à soutenir le développement responsable des technologies quantiques, à améliorer la transparence, à encourager la coopération internationale et à mieux anticiper les risques.
Elle insiste sur la nécessité d’informer les parties prenantes sur les capacités, les limites et les conséquences potentielles de ces technologies.
Elle appelle également à intégrer la protection des données, la sécurité numérique et les mécanismes de responsabilité dans leur développement.
Cette recommandation constitue un instrument de politique publique, et non une interdiction générale ou une réglementation directement applicable à tous les systèmes quantiques.
Elle montre néanmoins que la question de leur gouvernance ne relève plus uniquement du débat académique.
L’UNESCO et la nécessité d’un accès équitable
En parallèle, l’UNESCO développe une Initiative quantique mondiale pour la période 2026-2028.
L’objectif est notamment de réduire les inégalités d’accès aux connaissances, aux compétences et aux infrastructures.
L’enjeu est important : une technologie aussi stratégique pourrait accentuer les dépendances si seuls quelques acteurs pouvaient en maîtriser la conception et l’utilisation.
Une gouvernance crédible doit donc examiner à la fois la sécurité, la coopération, la souveraineté technologique et l’accès aux bénéfices scientifiques.
Le NIST : préparer dès aujourd’hui la cryptographie post-quantique
Face aux risques identifiés, des solutions techniques existent déjà.
L’une des principales réponses repose sur la cryptographie post-quantique, appelée PQC.
Elle consiste à utiliser des algorithmes conçus pour résister aux attaques connues utilisant des ordinateurs classiques ou quantiques.
Contrairement à ce que son nom pourrait laisser penser, cette cryptographie fonctionne sur des ordinateurs conventionnels.
Elle ne nécessite pas de disposer d’un ordinateur quantique.
Trois standards finalisés en août 2024
Le National Institute of Standards and Technology (NIST), organisme américain de normalisation, a publié trois standards fondamentaux.
| Norme | Algorithme | Fonction |
|---|---|---|
| FIPS 203 | ML-KEM | Établissement de clés secrètes |
| FIPS 204 | ML-DSA | Signatures numériques |
| FIPS 205 | SLH-DSA | Signatures numériques fondées sur le hachage |
Ces standards répondent à des besoins complémentaires.
ML-KEM permet à deux systèmes d’établir un secret partagé destiné à protéger leurs communications.
ML-DSA et SLH-DSA permettent d’assurer des fonctions de signature numérique, notamment pour vérifier l’authenticité et l’intégrité des données.
Ils ne remplacent donc pas tous les mécanismes existants de manière identique.
Le nouveau rapport NIST du 27 octobre 2026
Une étape supplémentaire a été franchie le 27 octobre 2026, avec la publication définitive du rapport NIST IR 8547, intitulé Transition to Post-Quantum Cryptography Standards.
Ce document identifie les normes cryptographiques vulnérables à la menace quantique ainsi que les standards vers lesquels les organisations devront progressivement migrer.
Le rapport donne également des orientations pour faciliter cette transition.
Aux États-Unis, plusieurs échéances concernent spécifiquement les systèmes fédéraux.
Les systèmes fédéraux à haute valeur et à fort impact sont notamment visés par des objectifs de migration accélérés pour l’établissement de clés en 2030 et les signatures numériques en 2031.
L’année 2035 demeure une référence majeure pour la transition plus générale.
Ces échéances américaines ne constituent pas automatiquement des obligations juridiques identiques pour les entreprises belges.
Elles montrent néanmoins le niveau de priorité accordé à la préparation.
Pourquoi l’hybridation est-elle importante ?
La migration ne doit pas nécessairement consister à abandonner immédiatement tous les mécanismes classiques.
L’approche hybride permet de combiner certains mécanismes cryptographiques traditionnels avec des mécanismes post-quantiques.
L’objectif est de conserver des garanties de sécurité éprouvées tout en introduisant une résistance aux attaques quantiques futures.
En août 2026, la RFC 10024 a défini plusieurs mécanismes hybrides pour TLS 1.3, le protocole utilisé pour sécuriser de nombreuses connexions HTTPS.
Par exemple, X25519MLKEM768 combine un mécanisme classique d’échange de clés avec ML-KEM.
L’ANSSI recommande fortement l’hybridation lorsque la protection contre la menace quantique est nécessaire, particulièrement à court et moyen terme.
Cette approche doit être mise en œuvre à l’aide de protocoles et de bibliothèques correctement étudiés, et non de combinaisons cryptographiques improvisées.
L’Europe et la Belgique organisent leur transition
L’Union européenne a publié en juin 2025 une feuille de route coordonnée sur la cryptographie post-quantique.
Elle prévoit que les États membres commencent leur transition avant la fin de l’année 2026.
Pour les usages à haut risque, la feuille de route fixe un objectif de transition au plus tard à la fin de 2030.
Les documents belges présentent également une perspective d’adoption plus généralisée à l’horizon 2035.
Ces échéances doivent être interprétées selon leur portée : elles ne signifient pas que chaque ordinateur personnel ou chaque site WordPress devra obligatoirement utiliser un algorithme précis à une date identique.
Le rôle du Centre pour la Cybersécurité Belgique
Le Centre pour la Cybersécurité Belgique (CCB) a contribué à un livre blanc sur la cryptographie post-quantique publié dans le cadre d’une initiative de la Belgian Cyber Security Coalition et de Quantum Circle.
Ce document met notamment en évidence les risques pesant sur les informations sensibles conservées longtemps.
Il examine également les besoins de plusieurs secteurs, dont les télécommunications, les banques, les soins de santé et le commerce.
Le message central porte sur la préparation : identifier les systèmes concernés, comprendre les dépendances cryptographiques et organiser progressivement leur évolution.
Souveraineté et autonomie technologique
En juillet 2025, la Commission européenne a également présenté sa stratégie Quantum Europe.
Elle cherche notamment à renforcer la recherche, les infrastructures, les compétences et les capacités industrielles européennes.
Cette orientation répond à une préoccupation stratégique : disposer de compétences et d’infrastructures permettant à l’Europe de participer pleinement au développement des technologies quantiques.
La souveraineté ne consiste pas nécessairement à fabriquer chaque composant sur son territoire.
Elle suppose surtout de conserver des capacités de compréhension, de contrôle, d’audit et de choix technologique, sans dépendance incontrôlée à un fournisseur unique.
À quoi faut-il réellement s’attendre dans les prochaines années ?
Les annonces industrielles, les travaux scientifiques et les recommandations institutionnelles permettent de dégager plusieurs tendances.
Première tendance : les ordinateurs quantiques devraient continuer à progresser, mais leur calendrier reste incertain.
Le développement des qubits logiques, des systèmes cryogéniques et de la correction d’erreurs sera déterminant.
Les objectifs annoncés pour 2029 ou les années 2030 ne doivent pas être interprétés comme des garanties.
Deuxième tendance : les infrastructures numériques évolueront progressivement vers la cryptographie post-quantique.
Les bibliothèques cryptographiques, les navigateurs, les serveurs, les équipements réseau et les services numériques devront intégrer de nouveaux mécanismes.
Cette évolution sera probablement progressive, hétérogène et parfois complexe.
Troisième tendance : la cybersécurité restera confrontée à ses menaces traditionnelles.
Le phishing, les logiciels malveillants, les attaques contre les applications et les erreurs de configuration ne disparaîtront pas avec l’arrivée de la cryptographie post-quantique.
Une organisation utilisant de nouveaux algorithmes restera vulnérable si ses logiciels ne sont pas mis à jour ou si ses accès sont mal protégés.
Quatrième tendance : les enjeux de gouvernance prendront davantage d’importance.
La transparence des résultats, les évaluations indépendantes, la coopération internationale et la protection des libertés numériques deviendront des sujets aussi importants que la puissance technique des processeurs.
Quelles actions concrètes pour les entreprises, les développeurs et les particuliers ?
Il n’est pas nécessaire d’attendre l’arrivée d’un ordinateur quantique cryptographiquement pertinent pour commencer à préparer son environnement numérique.
Une approche progressive et proportionnée est possible.
Pour les organisations
La première étape consiste à réaliser un inventaire cryptographique.
Il s’agit de repérer les certificats, protocoles, mécanismes de signature, VPN, systèmes d’authentification, sauvegardes chiffrées et dépendances logicielles.
Les données devant rester confidentielles longtemps doivent être identifiées en priorité.
Il est ensuite pertinent de vérifier les feuilles de route des fournisseurs, les possibilités de mises à jour et les contraintes techniques des équipements.
Enfin, les changements devraient être expérimentés dans des environnements de test avant une migration en production.
Pour les développeurs web et WordPress
Un développeur web ne contrôle généralement pas directement toute la chaîne cryptographique d’une connexion HTTPS.
Cette protection dépend notamment du navigateur, du serveur web, de la bibliothèque TLS utilisée et des éventuels intermédiaires réseau.
Les priorités consistent à maintenir les logiciels et les dépendances à jour, à vérifier les configurations et à suivre la préparation des hébergeurs.
Il faut également surveiller les bibliothèques utilisées pour les signatures, les authentifications et les communications API.
Introduire soi-même un algorithme cryptographique sans expertise spécialisée serait une mauvaise approche.
L’évolution vers la cryptographie post-quantique doit s’appuyer sur des implémentations reconnues, correctement maintenues et évaluées.
Pour les particuliers
Aucun élément vérifié ne justifie de débrancher ses appareils connectés en raison d’une prétendue attaque quantique généralisée.
Les bonnes pratiques restent essentielles : mises à jour, authentification multifacteur, sauvegardes, vigilance face au phishing et usage de services sécurisés.
Pour la majorité des particuliers, la transition post-quantique passera largement par les mises à jour des systèmes d’exploitation, des navigateurs, des logiciels et des infrastructures de service.
Conclusion : le véritable enjeu n’est pas uniquement la puissance des machines
Le bâtiment historique d’IBM à Yorktown Heights illustre une transformation scientifique remarquable.
Depuis les premiers ordinateurs électroniques jusqu’aux processeurs quantiques contemporains, l’informatique poursuit une même ambition : étendre les limites du calcul.
Mais cette fois, l’évolution pourrait remettre en question certains mécanismes qui protègent les sociétés numériques depuis plusieurs décennies.
Il serait prématuré d’affirmer que les ordinateurs quantiques actuels peuvent compromettre l’ensemble de nos communications.
Il serait tout aussi imprudent de considérer que la menace peut être ignorée jusqu’à l’apparition d’une machine pleinement opérationnelle.
Les standards du NIST, les travaux d’Europol, les recommandations de l’OCDE et les initiatives européennes témoignent d’une préparation déjà engagée.
L’informatique quantique peut contribuer à des avancées scientifiques importantes. Son développement soulève cependant des responsabilités en matière de sécurité, de transparence, de souveraineté et d’accès aux technologies.
La question n’est donc pas de savoir s’il faut craindre ou célébrer l’informatique quantique, mais comment développer ses capacités sans fragiliser les protections, les droits et les infrastructures dont dépend notre société.
La réponse passera autant par la qualité des recherches scientifiques que par la capacité des institutions, des entreprises et des citoyens à comprendre les enjeux et à préparer les transformations nécessaires.
ATOOLPHA — Comprendre avant d’agir.
Sources et références
Documentaire et recherche IBM
- ARTE — Le futur en face (3/6) : L’informatique quantique
- IBM Research — Thomas J. Watson Research Center
- IBM — Histoire et architecture du centre
- IBM — Feuille de route quantique
- IBM — Modules cryogéniques, 19 août 2026
- IBM — Programme d’évaluation DARPA, 7 octobre 2026
- IBM — Coopération ORNL et AMD, 5 novembre 2026
Cybersécurité et normalisation
- NIST — Standards post-quantiques FIPS 203, 204 et 205
- NIST — Rapport définitif IR 8547, 27 octobre 2026
- Europol — Harvest Now, Decrypt Later
- Europol — Quantum Computing and Cryptocurrencies
- IETF — RFC 10024 : mécanismes TLS hybrides
- ANSSI — FAQ sur la cryptographie post-quantique
Gouvernance et stratégie européenne
- OCDE — Recommandation sur les technologies quantiques, mai 2026
- UNESCO — Global Quantum Initiative
- Commission européenne — Feuille de route post-quantique
- Commission européenne — Quantum Europe Strategy
- Centre pour la Cybersécurité Belgique — Preparing for the Quantum Era