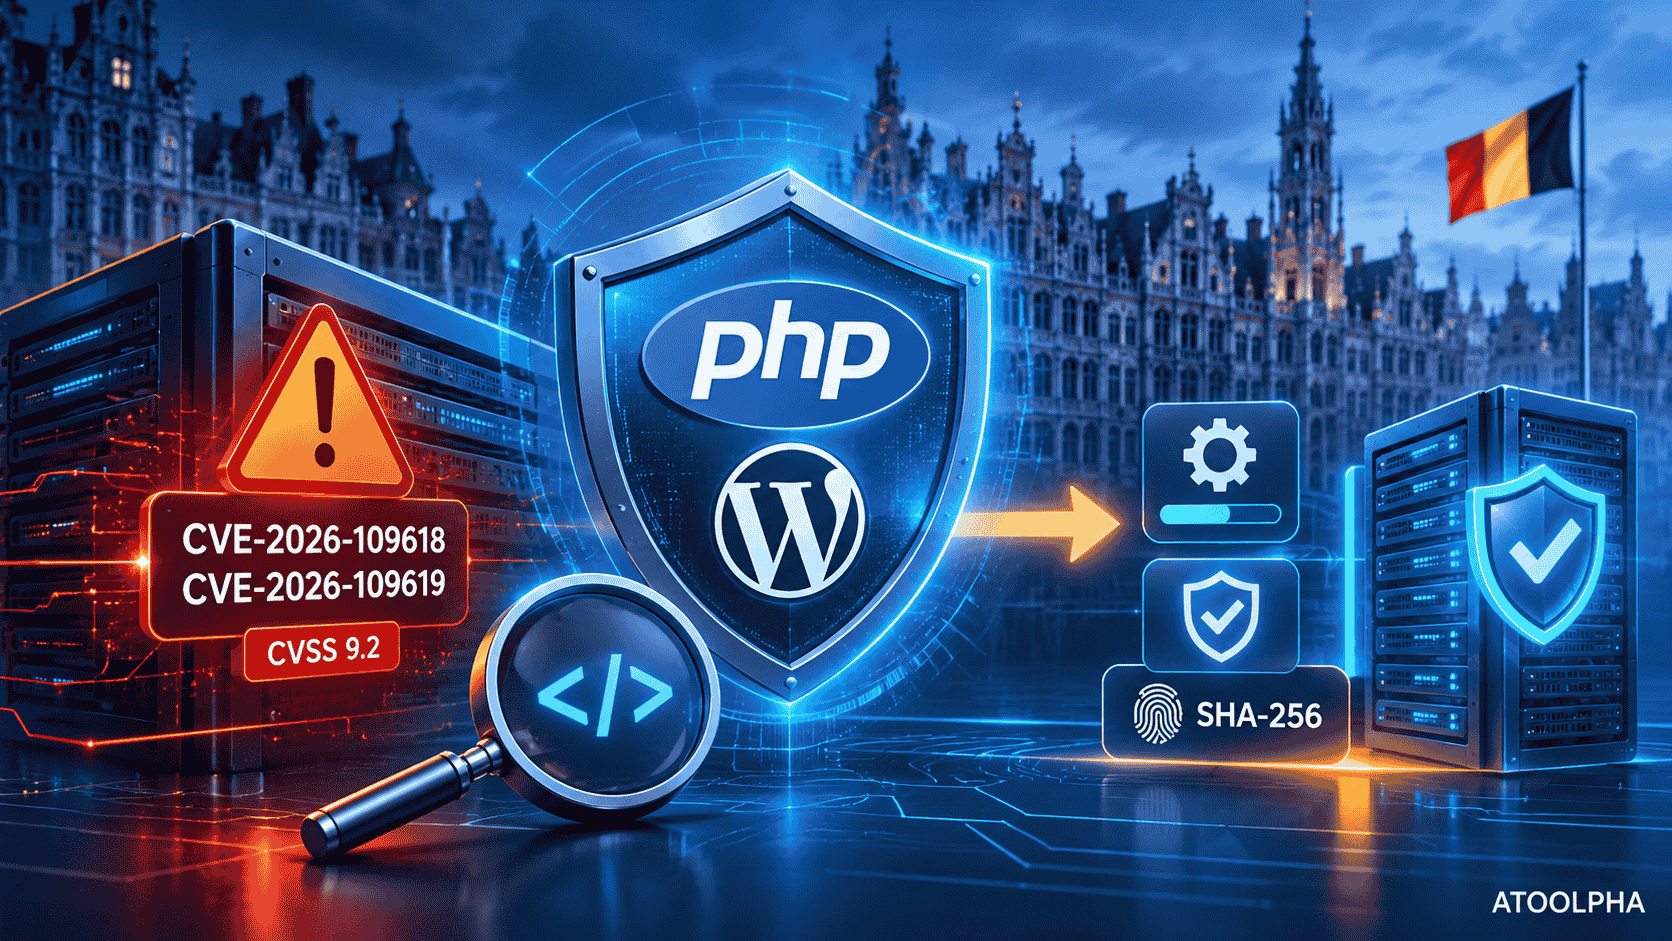
Failles critiques PHP: Le 21 octobre 2026, plusieurs sites internet belges sont devenus temporairement inaccessibles. Des plateformes scolaires, des services publics et des organismes privés ont suspendu certaines activités en ligne après une alerte internationale concernant deux vulnérabilités critiques dans PHP, une technologie utilisée notamment par WordPress.
- Pourquoi cette alerte PHP inquiète-t-elle autant ?
- Que s’est-il passé les 20 et 21 octobre 2026 ?
- Pourquoi plusieurs sites publics belges ont-ils été fermés ?
- Quelles versions PHP doivent être installées en urgence ?
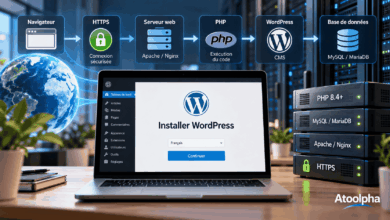
- Comment vérifier la version PHP de son site WordPress ?
- Les gestes à effectuer immédiatement pour sécuriser son site
- Un plugin de sécurité WordPress ou un WAF peuvent-ils résoudre le problème ?
- SHA-256 : comprendre le rôle des empreintes numériques dans la sécurité
- Quels bons réflexes numériques adopter dès maintenant ?
- Que faire si son site a peut-être déjà été compromis ?
- Une question de fond : PHP est-il devenu dangereux ?
- Conclusion — La sécurité numérique commence par la compréhension
Ces interruptions ont provoqué des interrogations légitimes. Pourquoi des institutions préfèrent-elles fermer leur site ? Les données des visiteurs sont-elles menacées ? Un site WordPress correctement entretenu peut-il être concerné ? Faut-il désactiver son site ou simplement effectuer une mise à jour ?
Les correctifs officiels sont désormais disponibles. Mais pour agir correctement, il faut comprendre ce qui s’est passé, identifier les installations exposées et distinguer les mesures réellement efficaces des protections insuffisantes.
Ce dossier fait le point sur les informations vérifiées au 22 octobre 2026, les mesures prioritaires à prendre et les bonnes pratiques durables de sécurité numérique.
Pourquoi cette alerte PHP inquiète-t-elle autant ?
PHP est un langage de programmation utilisé côté serveur.
Contrairement au code HTML, qui organise les informations affichées dans un navigateur, PHP exécute des traitements sur le serveur avant de transmettre le résultat au visiteur.
Il permet notamment de gérer :
- L’affichage dynamique des pages.
- Les formulaires et les espaces de connexion.
- Les échanges avec une base de données.
- Les sessions des utilisateurs.
- Le fonctionnement des systèmes de gestion de contenu.
- Les fonctionnalités de nombreuses applications web.
WordPress repose largement sur PHP. D’autres logiciels, comme Drupal ou Joomla, utilisent également ce langage.
Cela signifie qu’une vulnérabilité affectant le moteur PHP peut avoir des conséquences bien au-delà d’une application particulière.
La différence entre une faille WordPress et une faille PHP
Imaginons un immeuble.
WordPress représente l’aménagement intérieur : les pièces, les portes et les fonctionnalités proposées aux occupants.
PHP fait partie de l’infrastructure technique qui permet à l’ensemble de fonctionner.
Lorsqu’une extension WordPress présente une vulnérabilité, le problème concerne un composant particulier de l’application.
Lorsqu’une vulnérabilité affecte PHP lui-même, elle peut toucher plusieurs applications différentes installées sur des serveurs utilisant la même technologie.
C’est précisément ce qui rend l’alerte d’octobre 2026 exceptionnelle.
Un site dont WordPress, les thèmes et les extensions sont parfaitement à jour peut néanmoins être exposé si le moteur PHP de son serveur reste vulnérable.
Que s’est-il passé les 20 et 21 octobre 2026 ?
Le 20 octobre, l’équipe de sécurité PHP a annoncé la préparation de correctifs pour deux vulnérabilités particulièrement graves.
Le lendemain, les mises à jour de sécurité ont été publiées.
Les vulnérabilités portent les références suivantes :
| Référence | Description générale | Gravité |
|---|---|---|
| CVE-2026-109618 | Corruption de mémoire lors de certaines situations d’épuisement mémoire | 9,2/10 |
| CVE-2026-109619 | Réutilisation possible d’un état interne après libération de mémoire | 9,2/10 |
Ces scores sont exprimés selon le système CVSS version 4.0.
Pourquoi parle-t-on d’exécution de code à distance ?
Les deux vulnérabilités peuvent permettre une attaque appelée Remote Code Execution, généralement abrégée RCE.
Dans certaines conditions, un attaquant peut exploiter le traitement d’une requête pour provoquer l’exécution d’instructions malveillantes sur un serveur.
La particularité de cette alerte est que les scénarios confirmés peuvent fonctionner sans disposer préalablement d’un compte utilisateur ou d’un mot de passe valide.
Les conséquences potentielles sont sérieuses :
- Exécution de code malveillant avec les droits du processus concerné.
- Consultation ou modification de fichiers accessibles à ce processus.
- Accès éventuel à des données sensibles.
- Modification du fonctionnement d’un site.
- Installation de mécanismes malveillants persistants.
- Compromission d’autres composants lorsque les permissions ou la configuration le permettent.
Cela ne signifie pas automatiquement que chaque tentative aboutit à une prise de contrôle complète du serveur.
Les conséquences dépendent notamment des droits du processus PHP, de l’isolation du serveur et des protections effectivement déployées.
Toutes les installations PHP sont-elles exposées de la même manière ?
Non.
L’avis officiel PHP identifie plusieurs environnements potentiellement concernés, notamment PHP-FPM, Apache avec module PHP, PHP-CGI, FrankenPHP et LiteSpeed.
Le projet PHP indique que le risque est particulièrement élevé avec certaines configurations utilisant le module Apache mod_php, pour lesquelles un scénario d’exploitation avant l’exécution du code applicatif a été démontré.
Les autres modes de fonctionnement ne doivent toutefois pas être considérés comme sûrs par défaut.
Changer uniquement de méthode d’exécution PHP ne constitue pas un correctif validé pour ces deux vulnérabilités.
Pourquoi plusieurs sites publics belges ont-ils été fermés ?
Le 21 octobre 2026, des organisations belges ont temporairement rendu leurs services internet inaccessibles.
Selon les informations relayées par la presse et les communications sectorielles, les interruptions ont notamment concerné des sites des autorités flamandes, la plateforme scolaire Smartschool, des sites de groupes de médias et des services hospitaliers.
Des sites d’information du SPF Finances ont également été suspendus préventivement.
Dans la communication disponible le 21 octobre, MyMinfin demeurait accessible, malgré l’indisponibilité de plusieurs autres sites du SPF Finances.
Pourquoi fermer un site qui fonctionne normalement ?
Une application peut sembler fonctionner sans difficulté tout en présentant une vulnérabilité critique.
Les administrateurs doivent alors comparer deux risques :
D’une part, l’interruption temporaire du service, qui empêche les utilisateurs d’y accéder.
D’autre part, le maintien en ligne d’un système potentiellement vulnérable, avec un risque de compromission de ses données et de son infrastructure.
Lorsque le correctif ne peut pas être appliqué immédiatement, une fermeture préventive ou une isolation du système peut constituer une mesure de réduction des risques.
Cette stratégie a notamment été recommandée par les organismes européens de cybersécurité.
Une fermeture signifie-t-elle que le site a été piraté ?
Non. C’est une distinction fondamentale.
Il existe trois situations différentes :
| Situation | Signification |
|---|---|
| Site vulnérable | Une faiblesse existe ou est susceptible d’exister dans la configuration |
| Site suspendu préventivement | L’exploitant limite volontairement son exposition au risque |
| Site compromis | Une intrusion ou une modification malveillante a effectivement eu lieu |
Il serait incorrect de présenter toutes les fermetures observées comme des cyberattaques réussies.
Selon les déclarations du Centre pour la cybersécurité Belgique relayées le 21 octobre, aucune attaque contre des sites belges n’avait alors été constatée par ses services.
Cette information correspond à un état de la connaissance à ce moment précis. Elle ne constitue pas une garantie qu’aucune tentative ou compromission ne puisse être découverte ultérieurement.
Pourquoi cette situation produit-elle une inquiétude généralisée ?
Plusieurs facteurs se cumulent.
Premièrement, PHP est présent dans de nombreux systèmes. Le problème ne concerne donc pas un seul éditeur ou une seule catégorie de sites.
Deuxièmement, les vulnérabilités possèdent un niveau de gravité élevé.
Troisièmement, les informations techniques diffusées autour de la publication des correctifs peuvent faciliter l’analyse de la vulnérabilité par des personnes malveillantes.
Enfin, de nombreuses organisations dépendent d’hébergeurs, d’intégrateurs ou d’anciens logiciels qu’elles ne peuvent pas modifier instantanément.
Cette combinaison explique pourquoi certains services ont privilégié une interruption temporaire plutôt qu’une exposition dont ils ne pouvaient pas encore garantir la maîtrise.
Quelles versions PHP doivent être installées en urgence ?
Le projet PHP a publié, le 21 octobre 2026, quatre versions contenant les correctifs nécessaires pour les branches officiellement maintenues.
| Branche PHP | Première version corrigée | Situation |
|---|---|---|
| PHP 8.5 | 8.5.12 | Correctif disponible |
| PHP 8.4 | 8.4.27 | Correctif disponible |
| PHP 8.3 | 8.3.36 | Correctif disponible |
| PHP 8.2 | 8.2.35 | Correctif disponible |
| PHP 8.1 et antérieures | Aucune nouvelle version officiellement maintenue par PHP pour ces branches | Migration ou correctif spécifique du fournisseur à vérifier |
Ces numéros concernent les versions officielles publiées par le projet PHP.
Attention aux versions plus anciennes
PHP 8.1 et les branches antérieures ne reçoivent plus de mises à jour ordinaires de sécurité de la part du projet PHP.
Certains éditeurs de distributions Linux ou fournisseurs de support prolongé peuvent néanmoins fournir des correctifs intégrés à leurs propres paquets.
Le numéro de version seul ne suffit donc pas toujours pour évaluer une installation gérée par un fournisseur.
Dans ce cas, il faut obtenir la confirmation documentée que les correctifs correspondant aux deux CVE ont bien été intégrés.
Le projet PHP a aussi diffusé des correctifs minimaux destinés à faciliter des adaptations de certaines anciennes branches. Cela ne rétablit pas pour autant leur support officiel général.
Pourquoi une simple mise à jour WordPress ne suffit-elle pas ?
Parce que les vulnérabilités identifiées se trouvent dans PHP, et non dans le noyau WordPress.
L’équipe WordPress l’a confirmé dans une communication officielle du 21 octobre : aucune mise à jour spécifique de WordPress n’est nécessaire ou prévue pour corriger directement ces vulnérabilités.
Le traitement prioritaire consiste à mettre à jour le moteur PHP réellement utilisé par le serveur.
Les mises à jour WordPress, thèmes et extensions restent importantes, mais elles répondent à d’autres risques.
Comment vérifier la version PHP de son site WordPress ?
Pour un administrateur débutant, le premier contrôle peut s’effectuer sans écrire de code.
Méthode 1 — Depuis l’administration WordPress
Connectez-vous à l’administration du site.
Ouvrez :
Outils > Santé du site > Informations > Serveur
Cette rubrique indique la version PHP utilisée par WordPress.
Comparez-la ensuite avec le tableau des versions corrigées.
Si votre installation utilise, par exemple, PHP 8.4.25, cette version officielle est antérieure à PHP 8.4.27 et nécessite une vérification immédiate de l’application des correctifs.
Méthode 2 — Depuis le panneau d’hébergement
De nombreux hébergeurs proposent un panneau permettant de consulter la configuration PHP associée à chaque domaine.
Selon la plateforme, il peut également être possible de sélectionner une version plus récente.
Sur un serveur administré avec Plesk, il faut notamment examiner la configuration PHP du domaine et les versions PHP réellement installées sur le serveur.
Attention : sélectionner une version dans la liste ne suffit pas si cette version n’intègre pas les correctifs nécessaires.
Méthode 3 — Pour les administrateurs disposant d’un accès SSH
La commande suivante affiche la version PHP accessible depuis le terminal :
php -vElle constitue un premier indice, mais possède une limite importante.
La version PHP utilisée par le terminal n’est pas nécessairement celle qui exécute le site web.
Un serveur peut posséder plusieurs installations PHP. Le terminal, un domaine et un autre site hébergé sur la même machine peuvent utiliser des versions différentes.
Il faut donc vérifier le moteur effectivement associé au site et son mode d’exécution.
Que faire si l’hébergeur gère entièrement PHP ?
Dans ce cas, contactez directement l’hébergeur ou le prestataire technique.
Demandez-lui de confirmer :
- La version PHP réellement exécutée par le site.
- L’application des correctifs CVE-2026-109618 et CVE-2026-109619.
- Le redémarrage ou le renouvellement des processus concernés lorsque nécessaire.
- Les contrôles effectués après l’intervention.
- L’existence éventuelle d’indices de compromission.
Une réponse indiquant simplement que le site est protégé par un pare-feu n’établit pas que la vulnérabilité du moteur PHP a été supprimée.
Les gestes à effectuer immédiatement pour sécuriser son site
Face à une vulnérabilité critique, il est préférable de suivre une méthode ordonnée plutôt que de multiplier les modifications improvisées.
1. Identifier les installations concernées
Recensez les sites WordPress, les applications PHP, les sous-domaines, les interfaces d’administration et les services annexes.
Un serveur peut héberger plusieurs sites utilisant des configurations différentes.
Il faut également tenir compte des composants tiers qui embarquent leur propre moteur PHP.
2. Sauvegarder les fichiers et les bases de données
Avant toute modification importante, vérifiez que vous disposez de sauvegardes exploitables.
Une sauvegarde utile doit être suffisamment récente, cohérente et restaurable.
Pour WordPress, elle comprend notamment les fichiers nécessaires au site, les médias et la base de données.
En situation d’incident suspecté, conservez également les éléments susceptibles de servir à une investigation. Une sauvegarde réalisée après une intrusion potentielle peut contenir des éléments malveillants.
3. Appliquer les correctifs PHP
Installez la version corrigée correspondant à la branche utilisée, ou le paquet officiellement corrigé fourni par votre éditeur de système.
Dans un environnement de production, l’intervention doit être adaptée à l’architecture réelle du serveur.
Il est notamment nécessaire de vérifier les modules PHP, les extensions chargées et les services concernés.
L’installation d’un paquet n’établit pas à elle seule que tous les processus actifs exécutent déjà le nouveau code.
4. Vérifier le fonctionnement du site
Après l’intervention, contrôlez :
- L’accès à la page d’accueil.
- La connexion à l’administration.
- Les formulaires importants.
- Les opérations d’envoi de courriels.
- Les éventuelles commandes ou transactions.
- Les tâches automatisées.
- Les journaux d’erreurs.
- Les fonctions propres aux extensions installées.
Pour les services sensibles, ces vérifications doivent être documentées.
La résolution d’une vulnérabilité ne doit pas être confondue avec la validation fonctionnelle de toute l’application.
5. Examiner les traces d’activité suspecte
L’application d’un correctif ferme la vulnérabilité connue, mais ne supprime pas nécessairement les conséquences d’une intrusion antérieure.
En présence d’indices suspects, il faut notamment examiner les journaux du serveur, les fichiers modifiés, les comptes administrateurs inconnus et les tâches planifiées inhabituelles.
La profondeur de l’analyse dépend de l’environnement et de la sensibilité des données.
6. Prévoir une isolation lorsque la correction immédiate est impossible
Pour un site réellement vulnérable exposé sur Internet, la fermeture temporaire ou l’isolation du service peut être nécessaire si aucun correctif approprié ne peut être appliqué à temps.
Cette mesure doit tenir compte de la continuité du service, notamment dans les secteurs sensibles.
Une page de maintenance hébergée sur le même moteur PHP vulnérable n’est pas nécessairement une véritable isolation.
Il faut idéalement interrompre l’exposition du composant concerné et, si nécessaire, servir une information statique à partir d’une infrastructure sûre et distincte.
Un plugin de sécurité WordPress ou un WAF peuvent-ils résoudre le problème ?
Un pare-feu applicatif web, généralement appelé WAF, peut analyser et filtrer certaines requêtes suspectes.
Les extensions de sécurité WordPress peuvent aussi contribuer à surveiller les connexions, limiter certains comportements abusifs et identifier différentes anomalies.
Ces mécanismes sont utiles dans une stratégie de défense en profondeur.
Mais ils ne réparent pas automatiquement une vulnérabilité présente dans le moteur PHP.
L’équipe PHP précise que certaines modifications de configuration peuvent réduire l’exposition à des scénarios connus, sans constituer une protection complète.
La correction de la version PHP concernée reste la mesure de référence.
Il serait donc imprudent de considérer qu’un CAPTCHA, un système de double authentification ou un plugin anti-intrusion suffit à neutraliser ces deux vulnérabilités.
Ces protections répondent à des menaces différentes.
Pourquoi l’authentification ne suffit-elle pas ici ?
Parce que les scénarios d’exploitation identifiés peuvent intervenir sans qu’un attaquant possède un compte utilisateur.
Une double authentification protège les connexions nécessitant une identité valide.
Elle ne garantit pas la sécurité d’un traitement vulnérable réalisé par le serveur avant l’authentification.
Cette distinction explique l’importance de travailler sur plusieurs couches : réseau, système, moteur PHP, application et comptes utilisateurs.
SHA-256 : comprendre le rôle des empreintes numériques dans la sécurité
Lorsqu’on télécharge un logiciel, une archive ZIP ou un correctif de sécurité, une autre notion apparaît souvent dans les documentations : SHA-256.
Elle mérite une explication particulière, car elle est importante pour contrôler l’intégrité des fichiers.
Qu’est-ce que SHA-256 ?
SHA signifie Secure Hash Algorithm.
SHA-256 est une fonction de hachage cryptographique qui produit une empreinte numérique de 256 bits à partir d’un contenu.
Cette empreinte est généralement affichée sous la forme de 64 caractères hexadécimaux.
Elle permet de comparer le contenu de deux fichiers.
Si un fichier est modifié, son empreinte change normalement.
À quoi sert SHA-256 dans la pratique ?
Imaginons que vous téléchargiez une archive contenant un outil de développement.
Le fournisseur publie une empreinte SHA-256 officielle pour cette archive.
Après le téléchargement, vous pouvez calculer l’empreinte du fichier reçu et la comparer à celle communiquée par le fournisseur.
Lorsque les deux valeurs correspondent, cela apporte une forte garantie que le fichier correspond au contenu de référence.
Cependant, une empreinte n’est réellement utile que si la valeur de référence provient d’une source digne de confiance.
Un attaquant capable de remplacer à la fois le fichier et son empreinte publiée pourrait tromper cette vérification.
Pour établir l’authenticité de l’éditeur, des signatures numériques vérifiées peuvent offrir des garanties supplémentaires.
Vérifier SHA-256 sous Windows
Windows permet d’utiliser PowerShell.
La commande suivante calcule l’empreinte SHA-256 d’un fichier :
Get-FileHash -Path "C:\Telechargements\logiciel.zip" -Algorithm SHA256PowerShell renvoie notamment le nom du fichier et sa valeur de hachage.
Comparez cette valeur avec celle publiée sur le site officiel du fournisseur.
L’exemple utilise un nom de fichier fictif : il doit être remplacé par le chemin réel.
Vérifier SHA-256 sous Linux
La commande courante est :
sha256sum logiciel.zipLe résultat peut ensuite être comparé à l’empreinte officielle.
Dans les deux cas, le calcul doit être effectué sur le fichier réellement téléchargé.
SHA-256 permet-il de corriger les failles PHP ?
Non.
C’est l’une des distinctions les plus importantes de ce dossier.
SHA-256 est un outil de vérification d’intégrité.
Il ne met pas à jour PHP, ne bloque pas les attaques réseau et ne répare pas les deux vulnérabilités du 21 octobre.
Il intervient dans une démarche de sécurisation différente : contrôler qu’un fichier possède bien le contenu attendu.
Peut-on également vérifier les fichiers WordPress ?
Oui.
L’outil officiel WP-CLI dispose de commandes permettant de comparer certains fichiers WordPress aux empreintes de référence fournies par WordPress.org.
Pour vérifier les fichiers du noyau :
wp core verify-checksumsPour vérifier les extensions hébergées sur WordPress.org :
wp plugin verify-checksums --allCes commandes nécessitent que WP-CLI soit correctement installé et exécuté dans le contexte approprié.
Elles ne garantissent pas que tous les fichiers personnalisés ou provenant d’éditeurs externes soient couverts.
Autre précision technique : la vérification officielle du noyau par WP-CLI utilise des sommes MD5 fournies par WordPress.org. Il ne faut donc pas présenter cette fonctionnalité particulière comme une vérification SHA-256.
SHA-256 et les mots de passe : attention à la confusion
Il ne faut pas non plus considérer qu’un simple calcul SHA-256 constitue automatiquement une méthode appropriée pour stocker les mots de passe d’utilisateurs.
Pour un système d’authentification développé en PHP, des fonctions spécialisées telles que password_hash() et password_verify() permettent d’utiliser des mécanismes adaptés au stockage des mots de passe.
Dans WordPress, les développeurs doivent privilégier les mécanismes d’authentification et de hachage fournis par le CMS plutôt que de créer une solution personnelle.
Une fonction de hachage rapide utilisée seule n’offre pas les mêmes garanties qu’un mécanisme conçu pour résister aux tentatives de découverte massive de mots de passe.
Quels bons réflexes numériques adopter dès maintenant ?
Cette alerte montre que la cybersécurité ne concerne pas uniquement les grandes entreprises ou les administrations.
Un indépendant, une association ou une petite organisation peut également dépendre de composants techniques dont les mises à jour sont indispensables.
Pour les propriétaires de sites WordPress
Connaître son hébergement. Identifiez qui gère le serveur, PHP et ses correctifs. Les responsabilités ne sont pas les mêmes entre un hébergement mutualisé, un VPS administré et un serveur géré personnellement.
Maintenir les logiciels à jour. Le noyau WordPress, les thèmes, les extensions, PHP, la base de données et le serveur web doivent faire l’objet d’une politique de maintenance.
Limiter les extensions inutiles. Chaque composant supplémentaire augmente les éléments à surveiller et à maintenir.
Protéger les accès. Utilisez des mots de passe uniques et robustes, activez une authentification multifacteur lorsqu’elle est disponible et limitez les privilèges des comptes.
Contrôler les sauvegardes. Une sauvegarde non testée ne doit pas être considérée comme une garantie de restauration.
Surveiller les journaux. Les événements inhabituels, les erreurs répétées et les changements inattendus doivent pouvoir être examinés.
Vérifier les fichiers téléchargés. Utilisez les sources officielles et contrôlez les empreintes ou signatures lorsque des références fiables sont proposées.
Prévoir une procédure d’urgence. Savoir comment contacter son hébergeur, isoler un site et restaurer un service fait gagner un temps précieux lorsqu’une alerte survient.
Pour les simples visiteurs de sites internet
Les mesures ne sont pas exactement les mêmes.
Un visiteur ne peut pas mettre à jour le PHP d’un site qu’il consulte.
En revanche, il peut adopter plusieurs précautions :
- Ne pas contourner une page de maintenance en utilisant des liens inhabituels reçus par message.
- Vérifier l’adresse officielle des services publics avant de saisir des informations.
- Se méfier des courriels affirmant qu’une vérification urgente du compte est nécessaire à cause des failles PHP.
- Utiliser des mots de passe distincts et l’authentification multifacteur lorsqu’elle est proposée.
- Suivre les communications officielles de l’organisation concernée.
Une fermeture préventive ne justifie pas automatiquement de changer tous ses mots de passe.
En revanche, si un organisme confirme ultérieurement une compromission de données ou demande des mesures précises, ses instructions doivent être examinées rapidement.
Que faire si son site a peut-être déjà été compromis ?
Une mise à jour urgente est nécessaire, mais elle ne constitue pas à elle seule une analyse d’incident.
Lorsqu’une compromission est suspectée, plusieurs actions deviennent importantes.
Préserver les éléments utiles à l’investigation
Avant d’effacer massivement les journaux ou de réinstaller tous les fichiers, il faut conserver les éléments nécessaires pour comprendre ce qui s’est passé, dans des conditions permettant leur analyse sécurisée.
Cela peut inclure les journaux web, les traces de connexion, les dates de modification et certains fichiers suspects.
Examiner les comptes et les accès
Il est nécessaire de rechercher les comptes administrateurs inconnus, les accès anormaux et les modifications inattendues.
Si un accès a été compromis, les identifiants et secrets potentiellement exposés devront être renouvelés selon un plan adapté.
Vérifier l’intégrité de l’application
Une comparaison avec les fichiers officiels peut permettre d’identifier des modifications non attendues.
Cependant, elle ne couvre pas toujours les fichiers personnalisés, la base de données ou les composants situés en dehors du répertoire WordPress.
Restaurer uniquement depuis une source fiable
La restauration doit s’appuyer sur une sauvegarde dont l’intégrité et la date permettent de limiter le risque de réintroduire des éléments malveillants.
Si l’incident concerne un environnement professionnel ou des données personnelles, des obligations contractuelles et réglementaires supplémentaires peuvent également s’appliquer.
En Belgique, le Centre pour la cybersécurité Belgique propose des ressources et des procédures pour le signalement et la gestion des incidents.
Une question de fond : PHP est-il devenu dangereux ?
La découverte de deux vulnérabilités critiques ne permet pas de conclure que PHP serait désormais un langage intrinsèquement dangereux ou condamné à disparaître.
Tous les grands logiciels peuvent présenter des vulnérabilités.
La sécurité dépend notamment de la qualité du développement, de la configuration, des mises à jour, de la surveillance et de la capacité des organisations à réagir.
Ce qui distingue l’événement d’octobre 2026, c’est la combinaison d’une technologie largement utilisée et de vulnérabilités graves situées dans son moteur d’exécution.
Faut-il abandonner WordPress ?
Non, cette alerte ne démontre pas qu’un autre CMS serait automatiquement plus sûr.
Un site construit avec une technologie différente peut présenter ses propres faiblesses.
Le choix d’une plateforme doit reposer sur des critères documentés : maintenance, architecture, dépendances, compétences disponibles et exigences du projet.
La véritable question est de savoir si les composants utilisés peuvent être correctement maintenus et sécurisés.
Pourquoi la sécurité doit-elle être pensée comme un ensemble ?
Un site internet repose sur plusieurs couches :
| Couche | Exemple de risque | Mesure adaptée |
|---|---|---|
| Hébergement | Mauvaise isolation | Configuration et séparation des services |
| Système | Paquets vulnérables | Correctifs du fournisseur |
| PHP | Vulnérabilité du moteur | Mise à jour ou correctif fournisseur |
| WordPress | Noyau obsolète | Mise à jour officielle |
| Extensions | Code vulnérable | Correction, remplacement ou retrait |
| Comptes | Identifiants compromis | MFA, droits minimaux, renouvellement ciblé |
| Fichiers | Modification inattendue | Contrôles d’intégrité |
| Données | Suppression ou chiffrement malveillant | Sauvegardes restaurables et isolées |
Aucune de ces mesures ne remplace toutes les autres.
C’est leur combinaison qui permet de réduire les risques et d’améliorer la capacité de réactionUne action WordPress est un point d’exécution où des fonctions enregistrées peuvent réagir à un événement ou à une étape du chargement. Elle déclenche des opérations sans transmettre une valeur modifiée au code appelant..
Conclusion — La sécurité numérique commence par la compréhension
Les interruptions observées en Belgique le 21 octobre 2026 rappellent une réalité souvent méconnue : un site web peut devenir dangereux sans présenter de dysfonctionnement visible.
Deux vulnérabilités graves affectant PHP ont suffi à déclencher une mobilisation internationale et des mesures de précaution sur plusieurs services.
Mais cet événement doit être expliqué avec précision.
Une faille n’est pas une preuve d’intrusion. Une fermeture préventive n’est pas un piratage. Et une protection WordPress ne remplace pas un correctif du moteur PHP.
Pour les propriétaires de sites, la priorité consiste désormais à identifier leur version PHP, confirmer l’installation des correctifs publiés le 21 octobre, vérifier le fonctionnement de leurs applications et examiner les éventuels signes d’activité suspecte.
Pour les utilisateurs, il faut privilégier les communications officielles, éviter les réactions précipitées et renforcer les habitudes essentielles de sécurité numérique.
Enfin, des outils comme SHA-256 permettent d’améliorer la vérification de l’intégrité des fichiers, sans remplacer la maintenance des logiciels.
La cybersécurité ne doit pas reposer uniquement sur la peur d’une attaque. Elle doit s’appuyer sur la connaissance des systèmes, des responsabilités clairement établies et des interventions vérifiables.
Comprendre les risques permet d’agir avec méthode, sans minimiser le danger ni céder à l’alarmisme.
Sources et documentation
Les informations de cet article correspondent aux publications disponibles au 22 octobre 2026.
1. PHP — Avis officiel du 21 octobre 2026
Versions corrigées, explications techniques et mesures de mitigation.
2. ENISA — Déclaration européenne commune
Confirmation des deux CVE et des recommandations européennes.
3. CERT-EU — Security Advisory 2026-018
Alerte européenne initiale sur les vulnérabilités.
4. WordPress.org — Critical PHP Security Release
Recommandations spécifiques pour les propriétaires de sites WordPress.
5. PHP — Versions officiellement maintenues
Informations sur le cycle de vie des branches PHP.
6. Centre pour la cybersécurité Belgique
Ressources belges de cybersécurité et signalement.
7. Testachats — Fermetures de sites liées aux failles PHP
Information destinée au public belge.
8. Microsoft Learn — Get-FileHash
Documentation officielle du calcul d’empreintes numériques.
9. WordPress Developer — Vérification des fichiers WordPress
10. WordPress Developer — Vérification des extensions
ATOOLPHA — Dossier spécial cybersécurité, 22 octobre 2026. Cet article constitue une information technique et pédagogique ; il ne remplace pas l’analyse d’un incident réel ni la validation d’une configuration serveur particulière.